Infogérance informatique pour PME : le contrat qui encadre les services, les coûts et les pannes
Pour une PME, l’informatique doit soutenir l’activité sans monopoliser le dirigeant, les équipes administratives ou un collaborateur devenu « référent IT » par défaut. L’infogérance consiste à confier tout ou partie de cette gestion à un prestataire : surveillance du parc, assistance aux utilisateurs, sécurité, sauvegardes et interventions. L’objectif est de limiter les incidents et d’éviter qu’ils ne désorganisent durablement l’entreprise.
Ce que couvre réellement l’infogérance informatique d’une PME
L’infogérance informatique pour PME est une prestation d’externalisation durable de la gestion du système d’information. Elle repose généralement sur un audit initial qui recense les postes, les serveurs, les logiciels, les accès, les équipements réseau, les sauvegardes et les vulnérabilités. Le prestataire définit ensuite un périmètre de responsabilité, des procédures et un niveau de service.
Cette formule répond particulièrement aux entreprises de 20 à 250 salariés, mais aussi aux structures plus petites qui ne disposent pas d’un salarié informatique dédié. C’est une situation fréquente : 72 % des PME n’ont aucun collaborateur exclusivement affecté à l’informatique. L’infogérance peut alors remplacer une fonction IT interne ou la compléter lorsque l’entreprise possède déjà un responsable informatique.
Infogérance totale ou partielle : la bonne frontière
Une infogérance totale confie au prestataire la majeure partie du parc informatique : postes de travail, serveurs, réseau, comptes utilisateurs, messagerie, sécurité, support et sauvegardes. Elle convient lorsqu’aucune équipe IT interne ne pilote le quotidien. L’infogérance partielle cible un besoin précis, par exemple la cybersécurité, l’administration des serveurs, le helpdesk ou la supervision du réseau. L’entreprise conserve alors la maîtrise de certaines décisions et travaille avec son équipe interne.
Le bon périmètre ne dépend pas uniquement de la taille de l’entreprise. Une société avec peu de salariés, mais plusieurs sites, des données sensibles ou un logiciel métier critique, peut avoir besoin d’un accompagnement plus structuré qu’une PME plus grande utilisant des outils standardisés.
Les services à comparer avant de demander une proposition
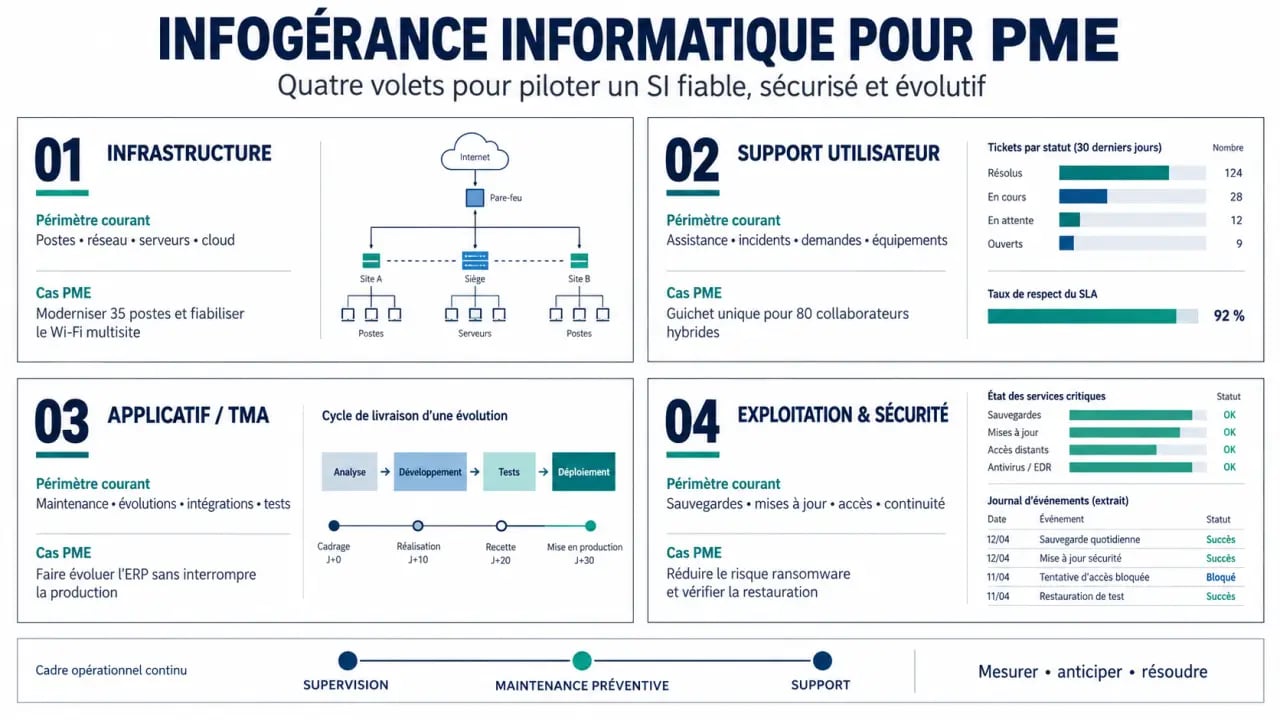
Le mot infogérance recouvre des réalités très différentes. Comparer uniquement un forfait mensuel sans vérifier les services inclus expose à des écarts de couverture importants. Les principaux volets à distinguer sont les suivants.
Guide officiel pour renforcer la sécurité de votre système d’information, Découvrez 42 mesures pratiques pour améliorer l’hygiène informatique et sécuriser efficacement votre système d’information.
| Volet d’infogérance | Périmètre courant | Cas d’usage PME |
|---|---|---|
| Infrastructure | Serveurs, réseau, postes, cloud, supervision et mises à jour | Stabiliser un parc vieillissant ou multi-sites |
| Support utilisateur | Helpdesk N1, N2 et N3, prise en main à distance, incidents | Éviter que les managers gèrent les demandes quotidiennes |
| Applicative ou TMA | Maintenance corrective, préventive et évolutive des applications | Sécuriser un logiciel métier, un site e-commerce ou des interfaces |
| Exploitation et sécurité | Sauvegardes, droits d’accès, alertes, PRA, contrôle des équipements | Réduire le risque de perte de données et d’arrêt d’activité |
Superviser, prévenir et assister : trois missions distinctes
La supervision continue détecte les alertes techniques avant qu’elles ne deviennent visibles pour les utilisateurs : espace disque saturé, sauvegarde en échec, serveur indisponible ou équipement réseau instable. La maintenance préventive consiste à appliquer des mises à jour, vérifier les configurations et anticiper l’obsolescence. Le support traite les difficultés concrètes : accès bloqué, poste lent, messagerie indisponible ou incident applicatif.
La qualité d’une offre dépend de l’articulation de ces fonctions. Un prestataire qui intervient uniquement après une panne propose surtout de la maintenance corrective. Une offre d’infogérance doit aussi assurer le maintien en condition opérationnelle, avec un suivi régulier de l’environnement informatique.
La sauvegarde n’a de valeur que si elle se restaure
Une sauvegarde déclarée « active » ne garantit pas la reprise des données. Il faut vérifier ce qui est copié, à quelle fréquence, où les données sont stockées, combien de versions sont conservées et qui contrôle les alertes. Les tests de restauration doivent faire partie du dispositif : ils permettent de mesurer le temps nécessaire pour récupérer un fichier, une base de données ou un environnement complet.
La fiabilité d’un système d’information dépend aussi de connexions moins visibles : un poste relié à un logiciel métier, lui-même dépendant d’un serveur, d’un accès distant et d’une identité utilisateur. Lorsqu’une seule de ces liaisons casse, la panne paraît locale, mais elle peut immobiliser toute une chaîne de travail. Cartographier ces dépendances lors de l’audit initial aide à prioriser les sauvegardes, les accès de secours et le plan de reprise d’activité. Cette méthode évite de protéger uniformément des éléments qui n’ont pas la même valeur pour l’entreprise.
Pourquoi externaliser : coûts prévisibles, continuité et expertise
Externaliser ne signifie pas abandonner le contrôle de son informatique. La PME conserve les décisions métier et les arbitrages budgétaires, tandis qu’elle délègue l’exécution technique à une équipe disposant de compétences variées. Cette organisation est utile pour couvrir la cybersécurité, l’administration système et le support, qui sont rarement pris en charge par une seule personne.
- Réduire les interruptions : la surveillance et la maintenance préventive limitent les pannes prolongées et les interventions d’urgence.
- Mieux maîtriser le budget : un forfait mensuel transforme une partie des dépenses imprévues en coût récurrent plus lisible.
- Accéder à plusieurs expertises : les compétences en systèmes, réseaux, cloud, sauvegarde et sécurité peuvent être mobilisées selon les incidents.
- Libérer les équipes : le support utilisateur évite que les collaborateurs non techniques interrompent leur travail pour résoudre les problèmes des autres.
- Renforcer la continuité : la gestion des droits, les sauvegardes et un plan de reprise d’activité structurent la réponse à un incident majeur.
Le coût dépend du nombre de postes, des sites, des serveurs, du niveau de support et des exigences de sécurité. Les forfaits observés se situent entre 50 et 300 € HT par poste et par mois, selon le périmètre. Ce montant doit être comparé au coût global d’une organisation interne : temps des salariés, matériel, licences, interventions urgentes et recrutement éventuel. À titre de repère, le salaire annuel brut d’un ingénieur systèmes junior est de 45 000 €, sans inclure les outils, la formation ou la couverture des absences.
Lire un contrat d’infogérance sans laisser de zones grises
Un contrat d’infogérance informatique n’est pas une simple liste de prestations. Il doit traduire les priorités opérationnelles de l’entreprise : quels outils doivent rester disponibles, quels incidents sont critiques, qui peut demander une intervention et à quel moment une présence sur site est nécessaire.
SLA, GTI et GTR : les engagements qui comptent
Le SLA définit le niveau de service attendu. Il doit préciser les plages horaires couvertes, les canaux de contact, la classification des incidents et les responsabilités de chacun. La GTI, ou garantie de temps d’intervention, correspond au délai de prise en charge. La GTR, ou garantie de temps de rétablissement, concerne le délai visé pour remettre le service en fonctionnement.
Ces indicateurs doivent être adaptés à la réalité métier. Une panne de messagerie peut être gênante ; l’arrêt d’un logiciel de facturation, d’un outil de production ou d’une caisse peut être critique. Demandez donc une matrice de priorités claire, plutôt qu’une promesse générale de réactivité.
Les exclusions à vérifier avant la signature
Les surcoûts viennent souvent des éléments supposés inclus : déplacements sur site, achats de matériel, migrations, travail en dehors des horaires ouvrés, support d’un logiciel métier, licences ou accompagnement après une cyberattaque. Faites préciser les limites du forfait, le tarif des prestations hors périmètre et la procédure de validation des travaux supplémentaires.
La réversibilité est tout aussi importante. En fin de mission, l’entreprise doit pouvoir récupérer ses accès administrateur, ses documentations, ses configurations, l’historique pertinent et les données nécessaires à la continuité avec un autre prestataire ou une équipe interne.
Choisir un prestataire et réussir la transition
Le meilleur prestataire n’est pas nécessairement celui qui promet la couverture la plus large. C’est celui qui comprend les contraintes de l’entreprise, formule un périmètre lisible et sait expliquer ses choix sans jargon. Demandez plusieurs propositions construites sur le même inventaire initial afin de comparer des services équivalents.
- Partir des usages critiques : identifiez les applications, les données et les équipements dont l’indisponibilité bloque réellement l’activité.
- Évaluer la méthode de démarrage : l’audit, l’inventaire, la reprise des accès, la documentation, la correction des urgences et le calendrier de déploiement doivent être explicités.
- Tester la qualité du support : vérifiez les horaires, les niveaux N1, N2 et N3, l’intervention à distance et les modalités sur site.
- Examiner la sécurité : l’audit de cybersécurité initial, la gestion des droits d’accès, les sauvegardes et les tests de restauration doivent être décrits précisément.
- Organiser le pilotage : prévoyez des points réguliers pour suivre les incidents, les actions préventives, les évolutions du parc et les dépenses.
Une transition réussie commence par la transparence : inventaire fiable, mots de passe et comptes administrateurs sous contrôle, documentation accessible et interlocuteurs identifiés. Avant de vous engager, demandez un exemple de rapport de suivi et une explication concrète de la façon dont le prestataire gère un incident majeur. Vous évaluerez ainsi sa capacité à maintenir votre activité, pas seulement à vendre une prestation.